
Интеграция с OpenID connect provider (SSO). Авторизация
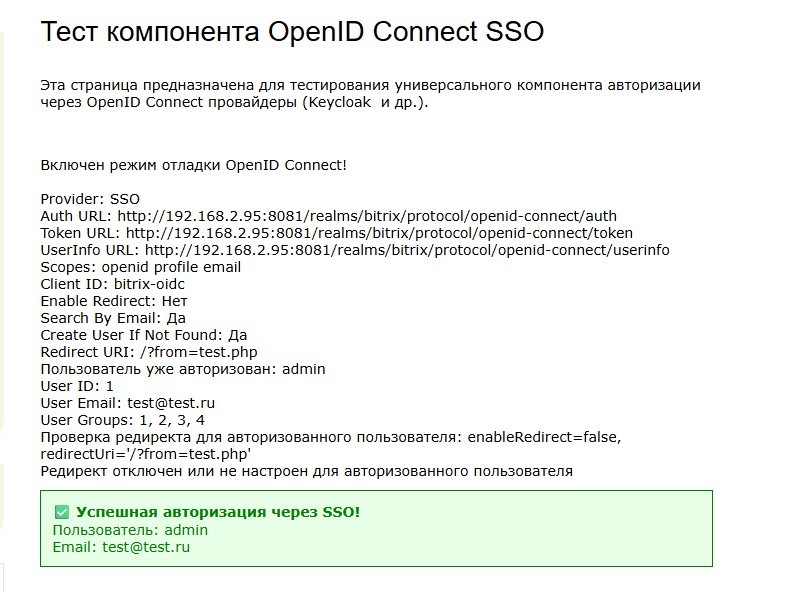
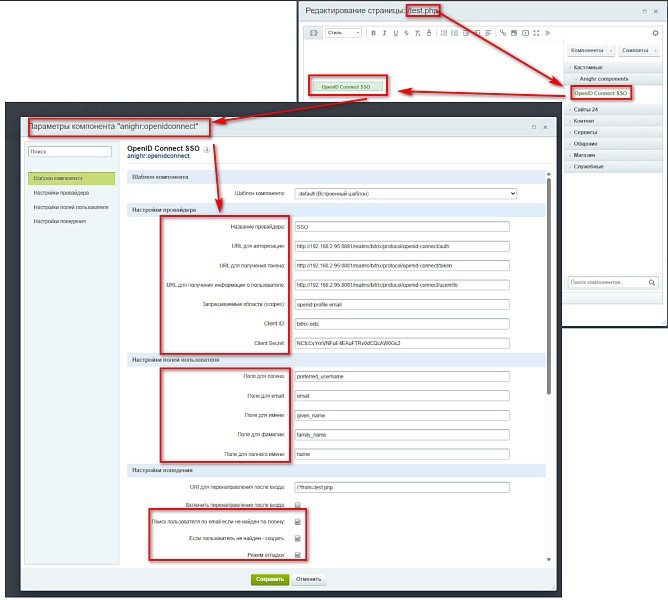
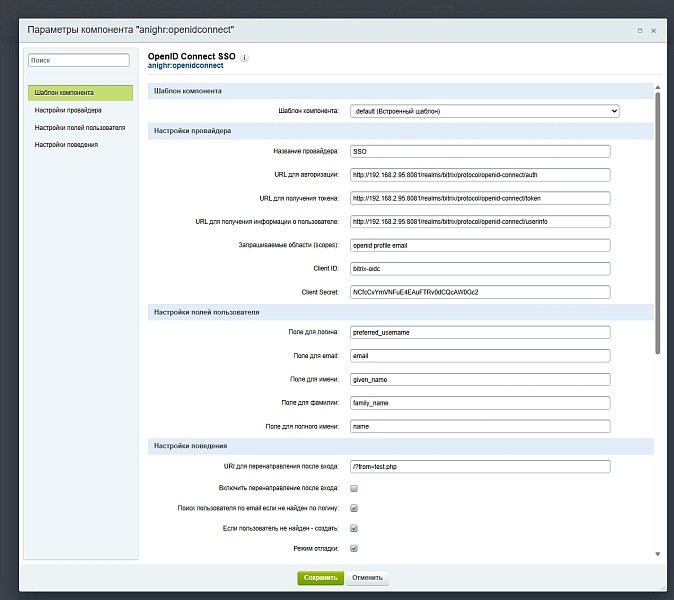
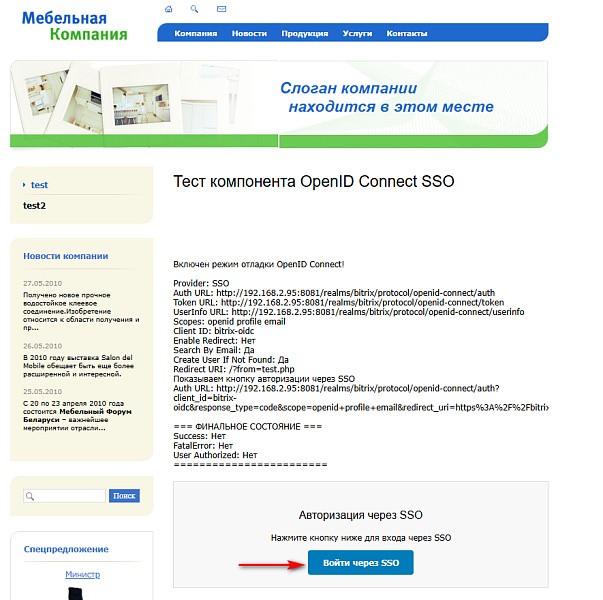
Компонент позволяет произвести интеграцию с любыми OpenID Connect провайдерами и организовать единый вход (SSO) в Битрикс с помощью учетных данных внешних систем аутентификации.
Подходит для организаций любого масштаба в создании корпоративных порталов, автоматическом заведении и отключении пользователей на основе внешних систем аутентификации. Нет необходимости покупать старшую редакцию только для данного функционала, плодить учетные записи пользователей.
Поддерживаемые провайдеры:
- Любые другие OpenID Connect провайдеры
- Keycloak - корпоративный сервер аутентификации (протестировано)
Особенности:
- Универсальность - работает с любыми OpenID Connect провайдерами
- Гибкая настройка - можно настроить поля пользователя для каждого провайдера
- Автоматическое создание - опциональное создание пользователей при первом входе
- Безопасность - защита от CSRF атак, валидация токенов
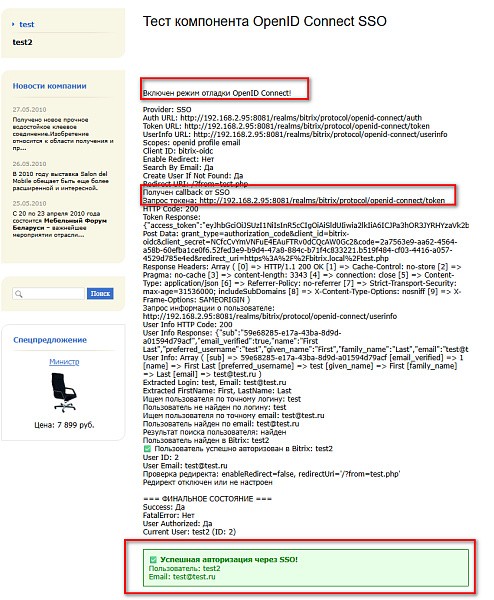
- Отладка - подробные логи для диагностики проблем
- Совместимость - работает с любой редакцией Битрикс
- Не совместим со стандартным компонентом (не технически, а логически), наличие стандартного компонента приведет к попытке авторизоваться по локальным учетных данным, которые не будут актуальными.
- Требуется сетевая доступность при каждой авторизации до OpenID Connect провайдера.
- Список пользователей не синхронизируется полностью. Проверка происходит по одному пользователю, который в данный момент авторизовывается и добавление его в Битрикс при первой авторизации.
- Ролевая модель настраивается стандартными средствами Битрикс.
- При удалении/отключении/блокировке пользователя из провайдера - из Битрикс пользователь не удаляется, но авторизоваться под ним нельзя.
Логика работы:
- Проверка авторизации - если пользователь уже авторизован, показывается информация о нем.
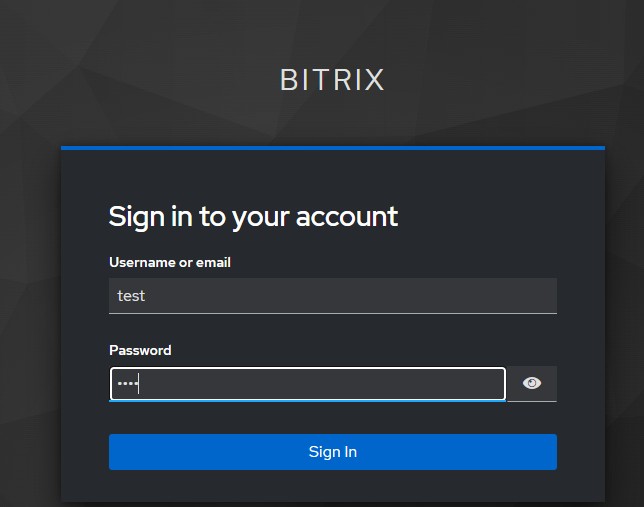
- Перенаправление на провайдер - если пользователь не авторизован, перенаправляется на страницу входа провайдера.
- Обработка callback - после входа провайдер возвращает код авторизации.
- Обмен на токен - код обменивается на access token.
- Получение данных пользователя - по токену получается информация о пользователе.
- Поиск в Bitrix - ищется пользователь по точному логину или email.
- Создание/авторизация - если найден - авторизуется, если нет - создается (если включено).